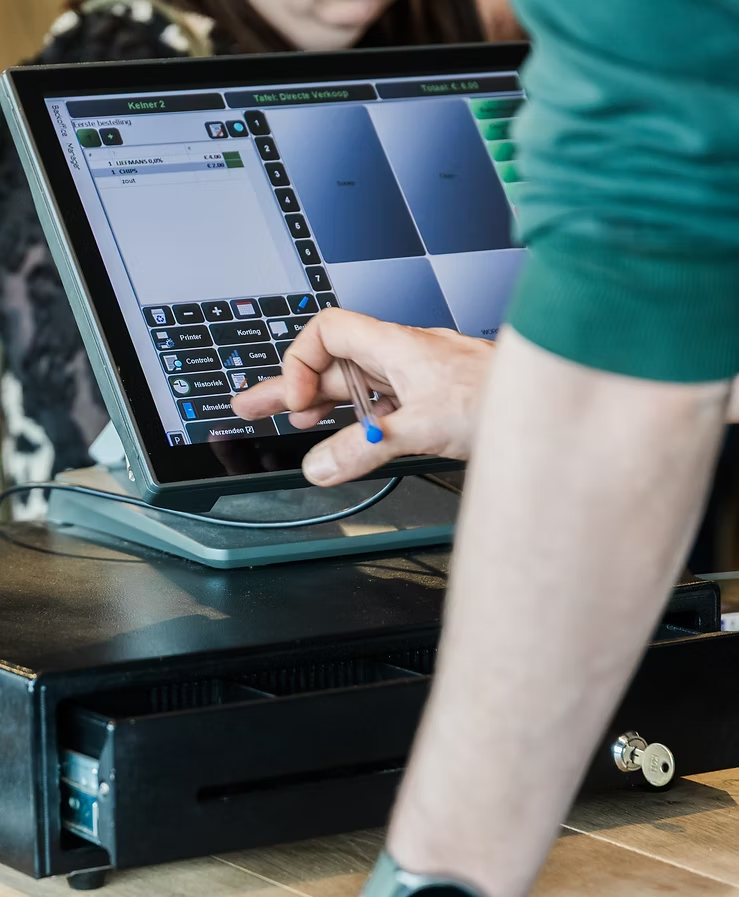
Une bonne intégration évite de saisir deux fois le montant et empêche de considérer une vente comme payée sans confirmation. Kuma Pay vérifie les interfaces officielles disponibles entre votre caisse, votre terminal et votre prestataire.
Le montant peut être transmis automatiquement de la caisse vers le terminal.
La caisse reçoit un résultat et peut mettre à jour la vente sans supposition.
Le protocole est choisi selon l’architecture officiellement prise en charge.
Clés API, comptes et secrets sont limités aux systèmes et personnes qui en ont besoin.
La caisse crée une demande de paiement avec un montant et une référence. Le TPE exécute la transaction puis renvoie un résultat. Le logiciel doit ensuite traiter correctement réussite, refus, annulation ou statut incertain.
La qualité se voit surtout dans les exceptions : coupure réseau, double clic, redémarrage ou délai d’attente dépassé (timeout). Une intégration sérieuse sait retrouver la transaction d’origine et éviter un second débit accidentel.
Une intégration locale communique directement avec le terminal ou via le réseau du point de vente. Une API cloud passe par l’infrastructure du prestataire et convient souvent aux plateformes centrales, applications ou e-commerce.
Le bon choix est celui officiellement pris en charge par les fournisseurs impliqués. Une automatisation bricolée autour d’une interface non prévue pour cela n’est pas une architecture de paiement fiable.
Une clé API sert à identifier ou authentifier une application. Il faut encore gérer les droits, environnements, endpoints, références, webhooks, erreurs et renouvellement des secrets.
Ne placez jamais une clé secrète dans le code public d’un site, une application cliente, un document partagé ou un e-mail. Les secrets doivent rester côté serveur dans un stockage prévu à cet effet.
Une API de paiement est fournie par le prestataire, l’acquéreur ou la passerelle de paiement. Elle peut permettre d’accepter plusieurs réseaux et moyens de paiement selon votre contrat.
Les cartes acceptées et les portefeuilles numériques dépendent donc de la configuration activée, pas d’une clé API universelle liée à un moyen de paiement.
Version du logiciel, modèle de TPE, pays, protocole, prestataire, firmware et moyens de paiement doivent être documentés. Une intégration qui fonctionne aujourd’hui doit également avoir un chemin de mise à jour.
Kuma Pay clarifie le rôle de chaque fournisseur : l’éditeur maintient son logiciel, le prestataire son API, et Kuma Pay coordonne l’installation prévue dans le projet.
Caisse, TPE, réseau, prestataire, développeur et versions sont listés.
Connecteur, protocole, plugin ou API doit être pris en charge.
Les secrets sont limités et les transactions de test séparées de la production.
Succès, erreur, délai d’attente dépassé, remboursement et reprise sont vérifiés.
Kuma Pay analyse votre architecture actuelle ou votre projet et définit une approche claire pour les statuts, la sécurité et les responsabilités techniques.
La caisse envoie le montant au terminal et récupère le statut du paiement.
Non, les logiciels, terminaux, protocoles et prestataires doivent être compatibles.
La première communique au niveau du point de vente ; la seconde passe par l’infrastructure en ligne du prestataire.
Un identifiant ou secret utilisé par une application pour accéder à certaines fonctions d’une API.
Non. Les accès sont fournis par le prestataire, l’acquéreur ou la passerelle de paiement utilisés et dépendent de votre compte et de votre environnement.
Côté serveur, dans un gestionnaire de secrets ou une configuration sécurisée, jamais dans le code public.
À partir du statut fourni par le terminal ou le prestataire, avec possibilité de réinterroger la transaction si nécessaire.
Ne pas relancer aveuglément un nouveau paiement : récupérer d’abord le statut de la transaction d’origine.
Certaines oui, avec des droits et références spécifiques.
Le développeur maintient son code ; le prestataire maintient son API ; Kuma Pay accompagne la configuration convenue.